Phishing patří k nejzákeřnějším trikům na internetu a rozhodně jej nelze podceňovat. S nástupem umělé inteligence a chytřejších nástrojů se podvodné zprávy neustále proměňují a je čím dál těžší je rozpoznat. Přinášíme vám proto přehled toho, jak phishing dnes vypadá, jak jej rozpoznat a jak na něj reagovat. Více se také dozvíte v naší znalostní bázi: Upozornění na phishingové e‑maily vydávající se za FORPSI.
Co je phishing?
Phishing je podvodná zpráva, která se vydává za důvěryhodnou instituci, například banku, poskytovatele služeb, dopravce nebo třeba FORPSI a snaží se z vás vylákat přihlašovací údaje, čísla platebních karet nebo jiné citlivé informace. Téměř vždy pracuje s pocitem časové tísně: faktura je „po splatnosti“, účet bude „během 24 hodin pozastaven“, nebo „je třeba zaplatit celní poplatek u balíku“.
Jak dnes phishing vypadá
Klasický podvodný e-mail zůstává nejčastějším kanálem, ale zdaleka ne jediným:
- E-mail – falešné faktury, výzvy k obnovení domény nebo hostingu, upozornění na pozastavení účtu.
- SMS (smishing) – avízo o zásilce od dopravce nebo výzva k doplacení cla.
- Telefonát (vishing) – hlasový hovor, kdy se podvodník vydává za bankovního úředníka nebo policistu vyšetřujícího finanční podvod nebo půjčku
- QR kódy (quishing) – škodlivý odkaz ukrytý v QR kódu, který obchází běžnou kontrolu odkazů v e-mailu.
- Sociální sítě a messaging – falešné profily, cílené zprávy nebo reklamy se zneužitou (deepfake) tváří známé osobnosti, „hovor v nouzi“ od příbuzného.
Podle analýzy společnosti Check Point, o které informoval server BusinessInfo.cz, čelily české firmy v červenci 2026 v průměru přes 2 600 kybernetickým útokům týdně – meziročně o 17 % více, přičemž zhruba každý 128. přijatý e-mail se ukáže být phishingovým pokusem. Server Channeltrends.cz s odkazem na analýzu Cisco Talos zase uvádí, že phishing se ve druhém čtvrtletí 2026 stal hlavní vstupní branou do firemních sítí a stál za více než polovinou řešených bezpečnostních incidentů. Také Národní úřad pro kybernetickou a informační bezpečnost (NÚKIB) phishing dlouhodobě řadí mezi nejčastěji se opakující kategorie hlášených podvodů.
Tři varovné signály, kterých si všímat
I když jsou podvodné zprávy čím dál sofistikovanější a jazykově téměř bezchybné, pár signálů zůstává spolehlivých:
- Nezvyklá adresa odesílatele. Někteří poštovní klienti (obzvláště mobilní) zobrazí místo e-mailové adresy odesílatele pouze jméno (např. Administrace domén). Skutečnou adresu odesílatele zobrazíte tapnutím na toto jméno.
- Časový nátlak. Zpráva tlačí do rychlé akce („uhraďte do 24 hodin“, jinak dojde k „pozastavení služby“) a spolu s hrozbou pozastavení služby vytváří stresovou situaci, při které se zvyšuje riziko volby iracionálního řešení.
- Neobvyklé formulace textu, překlepy nebo nesedící částka a měna. Pokud platíte za služby pouze v korunách, může být fakturace v eurech náznakem, že něco není v pořádku. U méně kvalitních podvodů je použití češťyny a překlepů stále nejčastější chyba. U sofistikovanějších, AI generovaných kampaní je tento signál méně spolehlivý, o to důležitější je kontrola prvních dvou bodů.
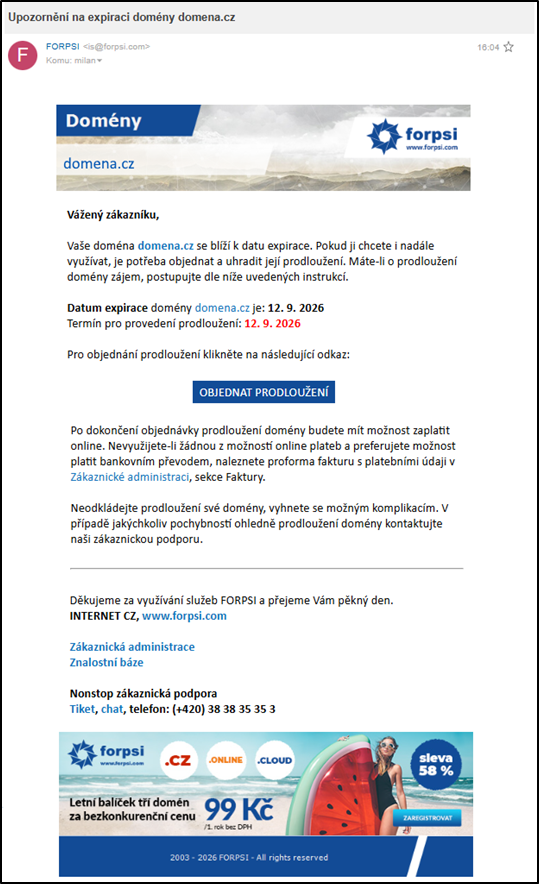
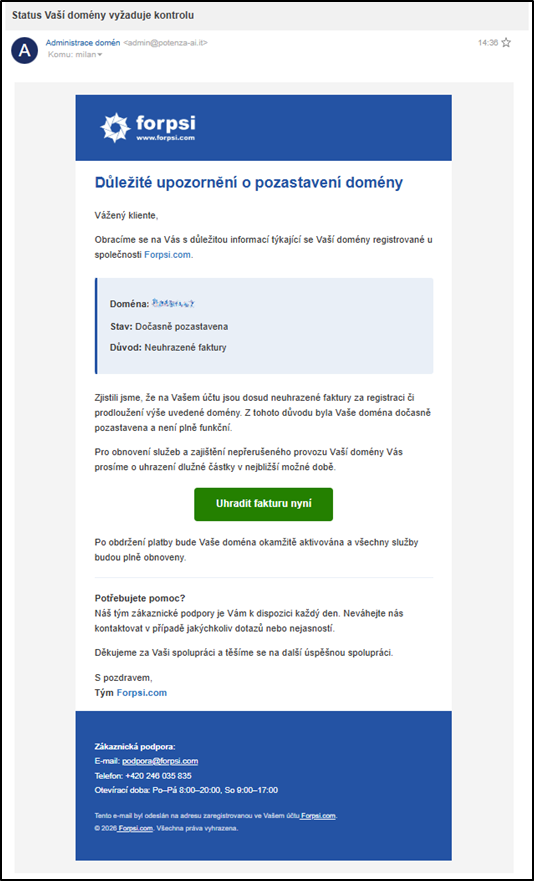
Věnujte pozornost už odesílateli zprávy. Naše e-maily týkající se domén a služeb jsou odesílány z adresy is@forpsi.com. Pokud zpráva přišla z jiné, byť podobně vyhlížející adresy, která má navíc zavádějící název např. Administrace domény, jde s velkou pravděpodobností o podvod. Stejně tak si všímejte, zda text odkazuje na naši administraci a zákaznickou podporu – podvodné e-maily obvykle neodkazují na skutečné stránky FORPSI.
Jak si ověřit odkaz a přihlašovací stránku
Než na cokoliv kliknete nebo zadáte přihlašovací údaje, umístěte kurzor myši na odkaz. Ve stavovém řádku prohlížeče se zobrazí skutečná cílová adresa.
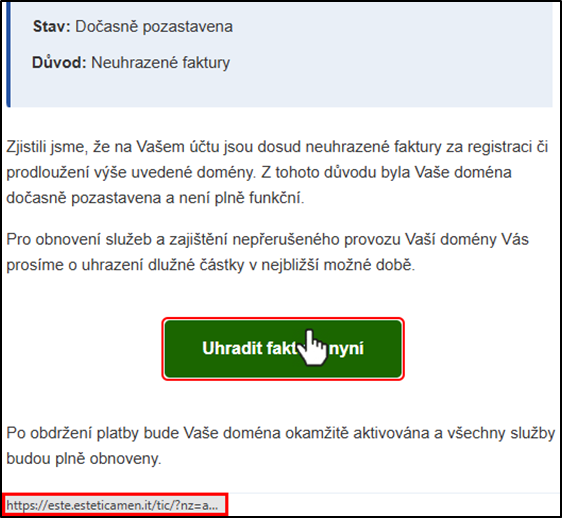
Zkontrolujte, že souhlasí přesně s doménou, kterou znáte (např. admin.forpsi.com) a nejen zda ji obsahuje. Útočníci často používají adresy jako admin-forpsi.com.podvod.com, které na první pohled vypadají podobně.
Při přihlašování nebo placení si dále ověřte platnost a vlastníka bezpečnostního certifikátu; samotná ikonka zámku v adresním řádku spolehlivost nezaručuje.
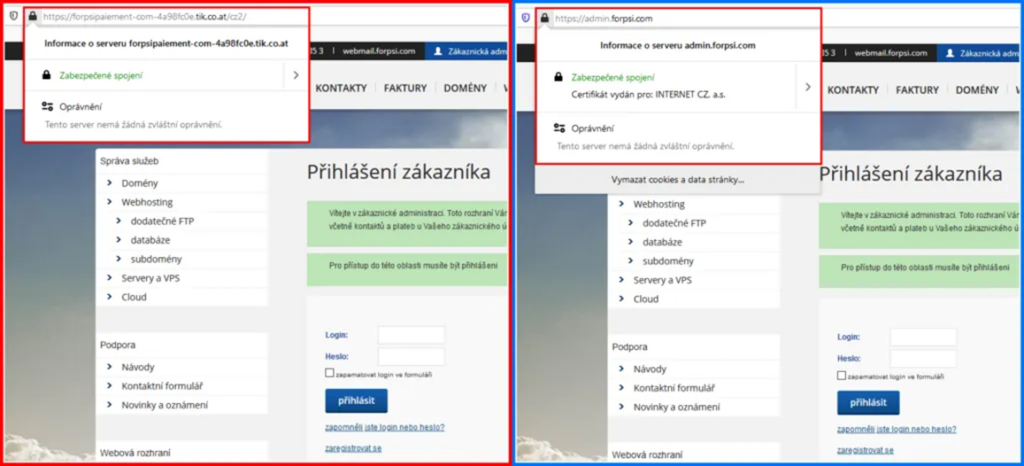
Naše administrace běží vždy na doméně admin.forpsi.com (např. admin.forpsi.com/payment/select_payment.php).
Certifikát je vystaven na společnost INTERNET CZ, a. s.
Platební brána, kterou používáme, má adresu gate.gopay.cz.
Cokoliv jiného je důvod k opatrnosti.
Co dělat, když phishing dostanete
Řiďte se pravidlem 3N: Neodpovídat, Neklikat, Nevyplňovat. Pokud si nejste jistí, že je potřeba nějakou platbu nebo obnovu skutečně řešit, přihlaste se do administrace ručním zadáním adresy do prohlížeče, nebo napište naší zákaznické podpoře na admin@forpsi.com, případně zavolejte na non-stop linku (+420) 38 38 35 35 3. Podvodný e-mail nám prosím přepošlete – pomůže nám to odfiltrovat obdobné zprávy i ostatním uživatelům. Pokud jste už platbu provedli, kontaktujte co nejrychleji svou banku.
Jak vás (a nás) chráníme
Klíčové e-maily týkající se plateb opatřujeme elektronickým podpisem, díky kterému si můžete ověřit, že zpráva pochází skutečně od nás. Spolupracujeme také s největšími poskytovateli e-mailových služeb v České republice na odfiltrování podvodných zpráv – k tomu ale potřebujeme informace z hlaviček e-mailů, které nám lidé přeposílají, proto je přeposílání podezřelých zpráv tak důležité. Pokud se podvodná stránka objeví na cizím webu, kontaktujeme majitele domény i provozovatele hostingu s žádostí o odstranění škodlivého obsahu.
Jak se můžete chránit vy?
Prvním jednoduchým krokem je nastavení SPF a DMARC záznamu. Díky těmto DNS záznamům je pro podvodníky mnohem těžší vaši doménu zneužít. A navíc příjemcům vašich e-mailů (zákazníkům, přátelům, obchodním partnerům nebo kolegům) zaručují, že jde opravdu o zprávu od vás.
Na závěr skutečný případ z praxe
Jeden z našich zákazníků se dostal na podvrženou platební bránu, která na pohled vypadala téměř identicky jako ta naše. Rozdíl byl hlavně v adrese.
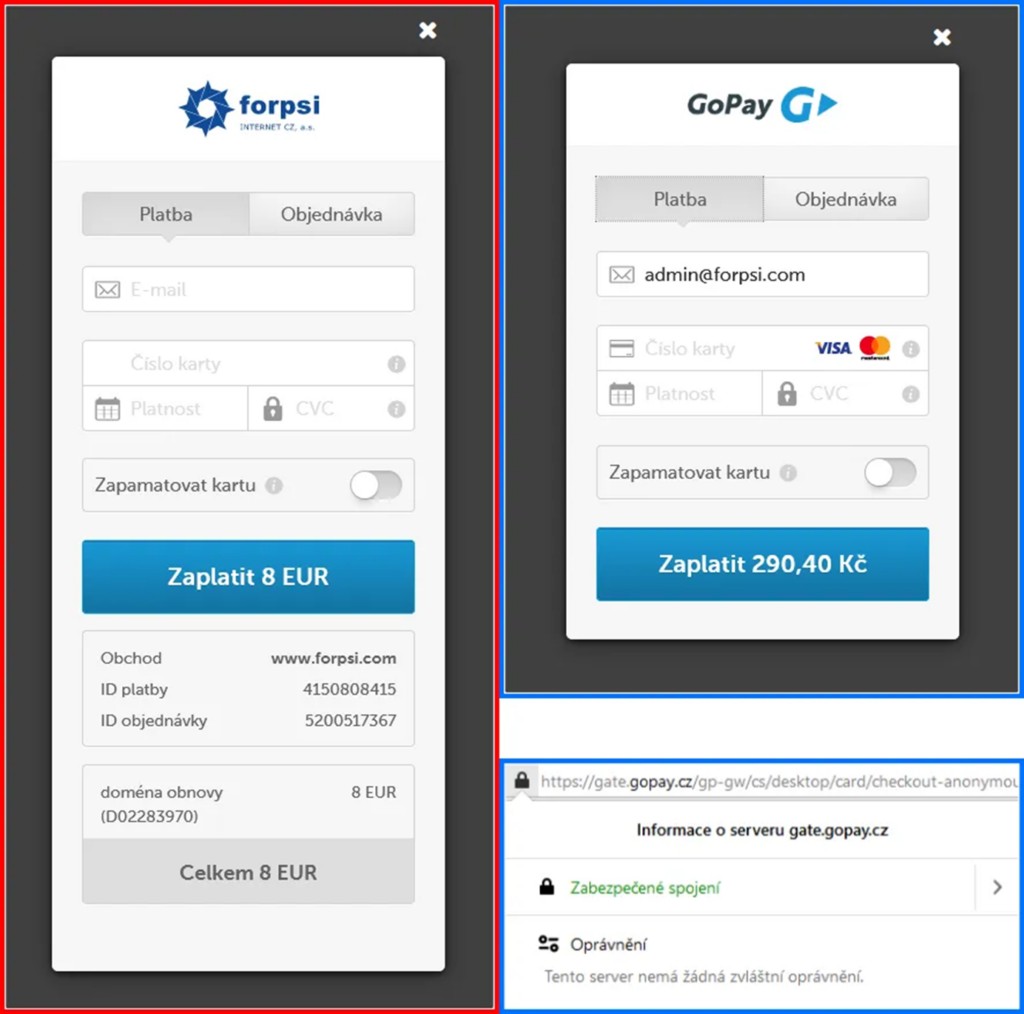
Podvržené rozhraní zobrazovalo částku 8 €. Autorizační SMS, kterou zákazník dostal na telefon, ale obsahovala kód k potvrzení úplně jiné částky – 800 €. A právě těch 800 € bylo z účtu nakonec skutečně odečteno. Po dokončení platby se navíc zobrazila chybová hláška, že platba neproběhla, a zákazník byl vyzván k jejímu zopakování, čímž se strhla i druhá platba ve stejné výši.
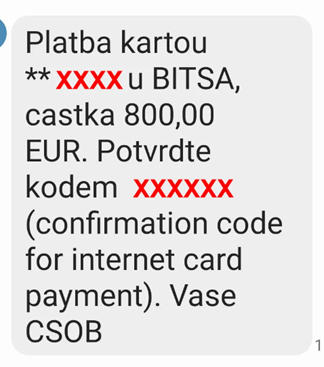
Poučení je jednoduché: vždy si přečtěte celý text autorizační SMS včetně částky, ne jen kód. A pokud se po platbě objeví chybová hláška, dřív než cokoliv zopakujete, zkontrolujte výpis z účtu nebo se ozvěte bance.